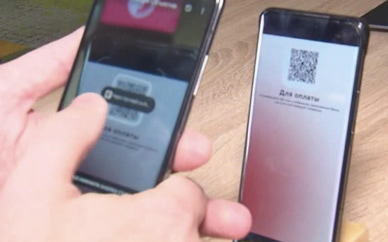
Москва2 нояВести.Злоумышленники могут наклеить поверх настоящего QR-кода — например, в объявлении, в кафе или на парковке — поддельный, зашифровав в нем ссылку на вредоносный ресурс. Об этом предупредил замдиректора Центра компетенций НТИ "Технологии доверенного взаимодействия" на базе ТУСУР Руслан Пермяков.
В разговоре с RT он отметил, что мошенники могут "зашить" в QR-коде ссылку на поддельный сайт "Госуслуг", банка или соцсети. Кроме того, жертву могут убедить загрузить вредоносные файлы.
Если есть сомнения, используйте официальное приложение или введите известный адрес вручную. Если просто отсканировать, открыть сайт и сразу закрыть, то в большинстве случаев ничего серьезного не произойдет, если вы ничего не вводили, не скачивали и не разрешали. Обычное открытие страницы само по себе не дает мошеннику ваши пароли или доступ к банковскому приложению
посоветовал Пермяков
Специалист напомнил, что если пользователь все же ввел пароль, то его нужно сменить на официальном сайте. Также требуется завершить активные сеансы и по возможности включить двухфакторную защиту.
Ранее в МВД РФ предупредили, что мошенники для хищения денег используют поддельные QR-коды, которые размещают в людных местах.